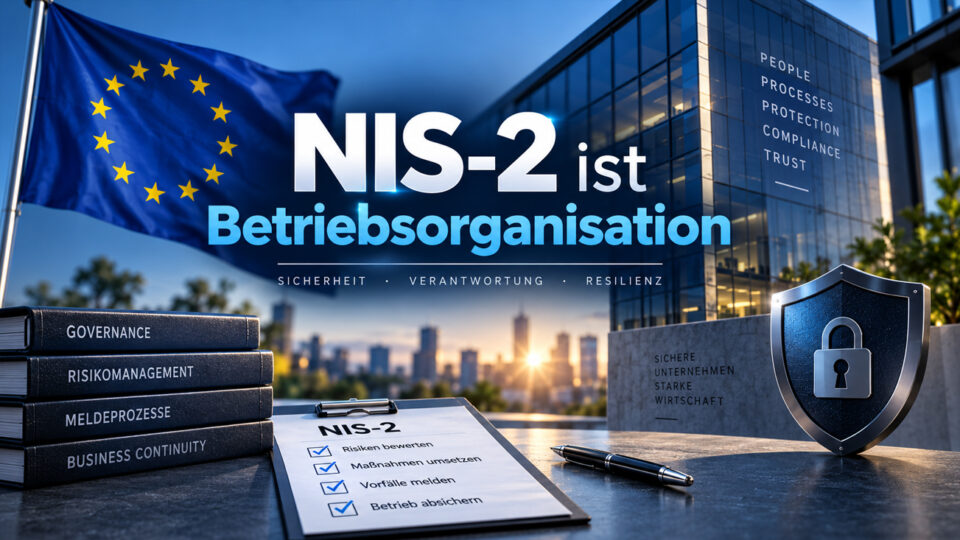


Seit dem 6. Dezember 2025 gelten in Deutschland die Pflichten des NIS-2-Umsetzungsgesetzes. Der Kern liegt in Governance, Risikoarbeit und belastbaren Meldeprozessen.
Sicherheit erhält Geschäftsführungsgewicht
Mit dem deutschen NIS-2-Umsetzungsgesetz gelten seit dem 6. Dezember 2025 neue Registrierungs- und Meldepflichten für erfasste Unternehmen und Behörden. Das BSI stellt dafür das BSI-Portal bereit. Die Regulierung macht sichtbar, was organisatorisch ohnehin sinnvoll ist: Cyberrisiken gehören in die Betriebsführung.
Damit reicht die Verantwortung weit über einzelne Sicherheitsprodukte hinaus. Entscheidend sind Zuständigkeiten, Risikobewertung, Vorfallprozesse, Lieferketten, Backup, Identitäten und dokumentierte Maßnahmen. Technik wird Teil eines Managementsystems.
Ein Inventar schafft Handlungsfähigkeit
Sicherheitsarbeit beginnt mit Wissen über die eigene Umgebung. Welche Systeme existieren, welche Daten verarbeiten sie, wer besitzt administrative Rechte, welche Lieferanten greifen auf Prozesse zu und welche Dienste sind geschäftskritisch? Diese Fragen bilden die Basis für Prioritäten.
Das BSI empfiehlt Unternehmen kontinuierliche Bestandsaufnahmen der Bedrohungslage und eine Klassifikation wichtiger Daten. Ein solches Inventar verbindet Compliance und Alltag. Es zeigt zugleich, welche Systeme besondere Schutzmaßnahmen, Backups und Wiederanlaufpläne benötigen.
Vorfallmanagement braucht vorbereitete Wege
Ein Sicherheitsvorfall erzeugt Zeitdruck. Rollen, Kontakte und Entscheidungswege sollten deshalb vor dem Ereignis feststehen. Wer bewertet den Vorfall, wer informiert Geschäftsführung, IT-Dienstleister und gegebenenfalls Behörden, welche Systeme werden isoliert und welche Nachweise werden gesichert?
Das BSI-Portal bündelt Registrierung und Meldung für betroffene Organisationen. Unternehmen profitieren, wenn sie diese Pflichten in ein internes Incident-Runbook übersetzen. So wird Regulierung zu operativer Vorbereitung.
NIS-2 stärkt die wirtschaftliche Resilienz
Cybersecurity schützt Umsatzfähigkeit, Lieferfähigkeit und Vertrauen. Genau deshalb lohnt eine betriebswirtschaftliche Sicht. Maßnahmen werden nach Kritikalität priorisiert, Wiederanlaufzeiten definiert und Verantwortungen geprüft. Der Wert liegt in kürzeren Unterbrechungen und klarerem Handeln.
Für mittelständische Unternehmen entsteht daraus ein handhabbares Modell: Inventar, Risikoklassen, Identitätsschutz, Backup, Patch-Prozess, Lieferantenprüfung und Incident-Plan. Diese Bausteine schaffen zugleich eine starke Grundlage für NIS-2-bezogene Pflichten.
Quellen & Datenstand
Recherche- und Quellenstand: 6. September 2026. Verlinkt sind Primärquellen, Behördeninformationen und offizielle Herstellerdokumentation.